

Os ataques cibernéticos estão entre os principais riscos para empresas que dependem de ambientes digitais para operar. À medida que organizações ampliam o uso de aplicações em nuvem, dispositivos conectados e sistemas integrados, cresce também a superfície de ataque explorada por cibercriminosos.
As consequências vão muito além de prejuízos financeiros. Um incidente pode comprometer dados confidenciais, interromper operações críticas, gerar sanções regulatórias e afetar a reputação da empresa perante clientes e parceiros.
Conhecer os principais tipos de ataque cibernético é o primeiro passo para fortalecer a estratégia de segurança da informação. A seguir, entenda como essas ameaças funcionam e quais merecem maior atenção.
O que são ataques cibernéticos?
Ataques cibernéticos são ações maliciosas realizadas por hackers ou grupos criminosos com o objetivo de acessar, modificar, roubar, expor ou destruir dados, sistemas e redes sem autorização.
Esses ataques podem atingir pessoas físicas, empresas e órgãos públicos, explorando vulnerabilidades tecnológicas ou falhas humanas para obter vantagens financeiras, interromper operações ou acessar informações sensíveis.
No ambiente corporativo, os riscos costumam ser ainda maiores. Além do impacto direto sobre a infraestrutura de TI, um ataque pode comprometer informações estratégicas, propriedade intelectual, dados de clientes e a continuidade das operações.
Com a evolução das ameaças digitais, os criminosos passaram a utilizar técnicas cada vez mais sofisticadas, incluindo automação e inteligência artificial, tornando a prevenção e o monitoramento contínuo elementos essenciais para qualquer estratégia de cibersegurança.
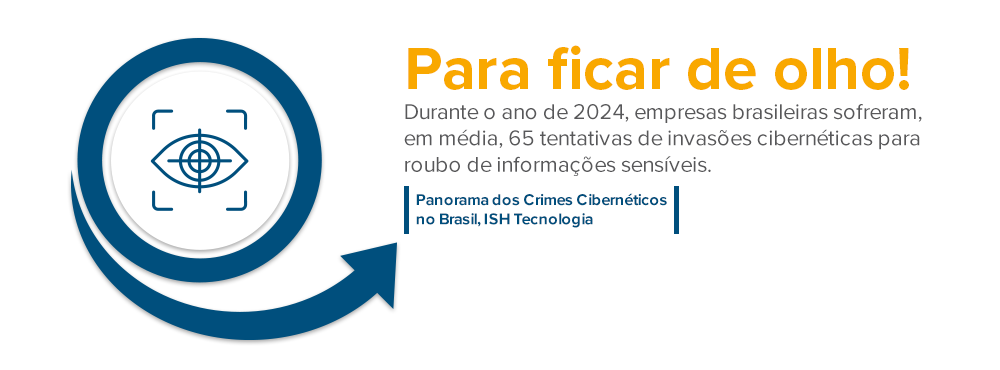
Principais riscos e impactos de ataques cibernéticos
Um ataque cibernético bem-sucedido pode afetar diferentes áreas da organização, causando impactos que vão além da infraestrutura tecnológica. Veja as principais consequências.
- Danos à reputação: vazamentos de dados e interrupções de serviços comprometem a confiança de clientes, parceiros e investidores, afetando a imagem da empresa.
- Prejuízos financeiros: além de possíveis pagamentos de resgates em ataques de ransomware, as empresas podem enfrentar custos com investigação, recuperação de sistemas, paralisação das operações e perda de receita.
- Riscos legais e regulatórios: incidentes envolvendo dados pessoais podem resultar em sanções previstas pela Lei Geral de Proteção de Dados (LGPD), além de processos judiciais e penalidades administrativas.
- Interrupção das operações: ataques como ransomware e negação de serviço podem tornar sistemas indisponíveis, interrompendo processos produtivos, atendimento a clientes e atividades essenciais para o negócio.
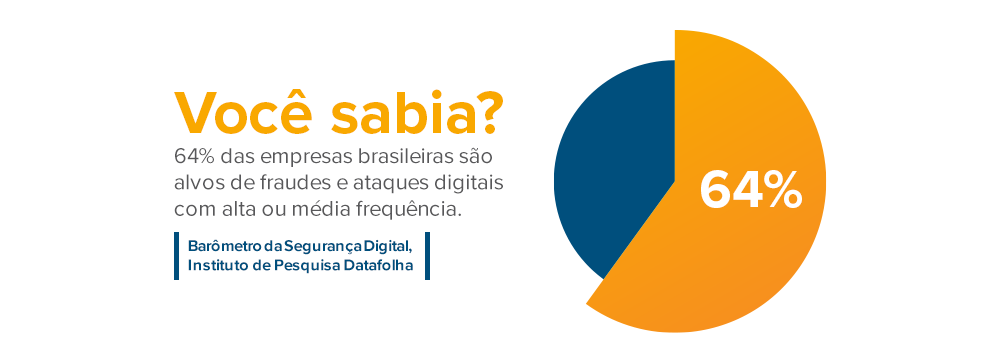
Quais os 15 tipos de ataques cibernéticos mais perigosos da atualidade?
O cenário de ameaças evolui constantemente, acompanhando a transformação digital das empresas. A seguir, conheça os principais tipos de ataque cibernético que representam riscos para organizações de diferentes segmentos.
1. Malwares
Malwares, ou softwares maliciosos, são programas ou códigos criados para comprometer a confidencialidade, integridade e disponibilidade de dados. Assim, podem causar danos a um computador, rede ou servidor.
Essa categoria engloba diferentes ameaças, como ransomware, spyware, worms, keyloggers e cavalos de Troia, que podem ser distribuídos por e-mails maliciosos, downloads inseguros, sites comprometidos ou dispositivos infectados.
2. Ransomware
O ransomware é um arquivo malicioso (um tipo de malware específico) que sequestra dados do seu computador e os criptografa. Para liberá-los, os criminosos pedem um valor de resgate, normalmente via pagamento online não-rastreável, como, por exemplo, criptomoedas.
Ao contrário de outros malwares, essa chave de criptografia permanece no servidor do criminoso, e só ele poderá acessá-la e liberar as informações.
3. Ataque de Negação de Serviço
O ataque de negação de serviços (em inglês, Denial of Service – DoS) é um tipo de ataque cibernético que inunda um computador ou rede online, impedindo que ele responda às solicitações e gera o downtime.
O que acontece é que o tempo de resposta do site ou aplicativo diminui muito ou fica totalmente indisponível. Assim, é impossível acessar e realizar até mesmo tarefas simples. No caso de e-commerce, por exemplo, o ataque deixa o site lento ou indisponível, impedindo novas compras.
É importante dizer que o ataque de negação de serviço nem sempre é o maior problema. Na verdade, em vários casos, os hackers utilizam da técnica para distrair ou abrir uma brecha para executar outras fraudes.
Quando o ataque é originado de diversas fontes ou endereçado a diversos destinos de um mesmo cliente, este é chamado ataque distribuído de negação de serviço (em Inglês, Distributed Denial of Service – DDoS).
4. Phishing
O phishing é um ataque de engenharia social que busca induzir as vítimas a fornecer informações confidenciais, como credenciais de acesso, dados bancários ou informações corporativas. Normalmente, o criminoso utiliza e-mails, mensagens ou sites falsos que simulam comunicações legítimas para enganar o usuário.
Além de roubar informações pessoais ou financeiras, o phishing muitas vezes também instala de forma discreta softwares maliciosos (malware) que depois permite ao criminoso o sequestro de informações (ransomware).
5. Cavalo de Tróia
O cavalo de Troia (Trojan) é um tipo de malware que aparenta ser um software legítimo, mas cria uma porta de entrada para outros códigos maliciosos ou permite o acesso remoto ao dispositivo comprometido. Atualmente, existem vários tipos de Cavalos de Tróia. Entretanto, o objetivo é sempre o mesmo: comprometer a segurança das informações de seu dispositivo.
6. Spoofing
O spoofing consiste na falsificação da identidade de um remetente, domínio, endereço IP ou outro elemento de comunicação para transmitir credibilidade e facilitar golpes como phishing e fraude corporativa.
7. Port Scanning Attack
O port scanning é uma técnica utilizada para identificar portas abertas e vulnerabilidades em servidores, computadores ou dispositivos de rede. Embora também seja empregada em avaliações legítimas de segurança, pode ser utilizada por criminosos para identificar oportunidades de invasão.
8. Crypto Jacking
O crypto jacking utiliza recursos computacionais da vítima para minerar criptomoedas sem autorização. Além de reduzir o desempenho dos equipamentos, esse tipo de ataque aumenta o consumo de recursos e pode afetar a disponibilidade dos sistemas.
9. Ataques De Força Bruta
Ataques de força bruta utilizam tentativas automáticas e repetitivas para descobrir senhas ou chaves de acesso. Credenciais fracas ou reutilizadas aumentam significativamente a exposição a esse tipo de ameaça.
10. Ataque Man-in-the-Middle (MITM)
No ataque Man-in-the-Middle, o invasor intercepta a comunicação entre duas partes para capturar informações confidenciais ou manipular dados durante a transmissão. Em alguns casos, ele também tenta convencer a vítima a realizar alguma ação, como mudar suas senhas de acesso, realizar uma transação ou transferir valores.
No universo corporativo, esse incidente pode ter efeitos devastadores quando as vítimas fazem transação de informações sigilosas. Este tipo de ataque é bastante comum quando se utiliza redes públicas de WiFi.
11. Ameaças internas
Nem todas as ameaças vêm do ambiente externo. Funcionários atuais e antigos, prestadores de serviço ou usuários com acesso privilegiado também podem causar incidentes, seja de forma intencional ou por negligência. Por isso, políticas de acesso e conscientização são componentes importantes da segurança da informação.
12. Ataques baseados em IoT
Com a expansão da Internet das Coisas (IoT), dispositivos conectados passaram a representar novos pontos de entrada para ataques. Ao comprometer esses equipamentos, criminosos podem acessar redes corporativas, roubar dados ou utilizar os dispositivos em ataques distribuídos.
13. Ataques de Supply Chain (Cadeia de Suprimentos)
Ataques à cadeia de suprimentos exploram vulnerabilidades em fornecedores de software, serviços ou infraestrutura para comprometer empresas clientes. Esse modelo de ataque demonstra que a segurança também depende do ecossistema de parceiros da organização.
14. Ataques Zero-Day
Ataques Zero-Day exploram falhas recém-descobertas em softwares antes que seus desenvolvedores disponibilizem atualizações de segurança. Como ainda não existem correções disponíveis, esse tipo de ameaça costuma ser especialmente difícil de detectar e bloquear.
15. Ataques baseados em IA e Deepfakes
O uso de inteligência artificial tornou os ataques cibernéticos mais sofisticados. Ferramentas de IA podem ser utilizadas para criar campanhas de phishing mais convincentes, desenvolver códigos maliciosos e produzir áudios ou vídeos falsos (deepfakes) capazes de induzir colaboradores a realizar ações fraudulentas.
Como reduzir o risco de ataques cibernéticos?
Não existe uma solução única capaz de eliminar todos os riscos. A proteção depende da combinação de pessoas, processos e tecnologias para reduzir vulnerabilidades e aumentar a capacidade de resposta da organização. Veja as principais práticas.
- Treinar continuamente os colaboradores: muitas ameaças exploram falhas humanas, tornando a conscientização um dos pilares da segurança.
- Estabelecer políticas de governança de dados: controlar acessos, definir responsabilidades e proteger informações sensíveis reduz significativamente a superfície de ataque.
- Implementar medidas técnicas de proteção: soluções como firewalls, EDR, backups, monitoramento contínuo e autenticação multifator fortalecem a defesa da infraestrutura.
- Contar com estratégias de continuidade dos negócios: planos de resposta a incidentes, recuperação de desastres e seguros cibernéticos ajudam a reduzir impactos caso um ataque aconteça.
Como a infraestrutura contribui para a segurança cibernética?
Uma estratégia de cibersegurança não depende apenas de softwares e ferramentas de proteção. A infraestrutura onde aplicações e dados estão hospedados também exerce papel fundamental na redução de riscos.
Ambientes de data center desenvolvidos para operações críticas oferecem recursos como controle rigoroso de acesso físico, monitoramento contínuo, redundância de energia, conectividade de alta disponibilidade e infraestrutura preparada para suportar soluções avançadas de segurança.
Os Cages da Ascenty proporcionam ambientes dedicados para hospedagem de equipamentos críticos, combinando isolamento físico, controle de acesso e uma infraestrutura Tier III preparada para organizações que precisam de alta disponibilidade, desempenho e proteção para seus ativos digitais.
Transforme sua defesa digital com a segurança dos cages da Ascenty. Clique e conheça a solução ideal para seu negócio.
FAQ: Perguntas frequentes sobre ataques cibernéticos
Veja as dúvidas mais comuns sobre o tema:
Como identificar um ataque cibernético?
Lentidão incomum, indisponibilidade de sistemas, acessos não autorizados, arquivos criptografados e atividades suspeitas na rede podem indicar um ataque cibernético. O monitoramento contínuo ajuda a detectar esses sinais rapidamente.
Qual é o ataque cibernético mais comum nas empresas?
O phishing é uma das ameaças mais frequentes, pois utiliza e-mails, mensagens e sites falsos para roubar credenciais e dados sensíveis. Ransomware e malware também estão entre os ataques mais recorrentes.
Qual a diferença entre malware e ransomware?
Malware é o termo usado para qualquer software malicioso. Já o ransomware é um tipo de malware que criptografa arquivos e exige um resgate para liberar o acesso aos dados.
Quais empresas são mais visadas por ataques cibernéticos?
Empresas de todos os portes podem ser atacadas, mas setores como financeiro, saúde, indústria, varejo e tecnologia costumam ser alvos frequentes por armazenarem dados sensíveis e operarem sistemas críticos.
Como reduzir o risco de ataques cibernéticos?
A combinação de treinamento de colaboradores, políticas de segurança, monitoramento contínuo, backups e uma infraestrutura segura contribui para reduzir vulnerabilidades e fortalecer a proteção da empresa.